El 2 de octubre nos llegó un correo electrónico de AFP ProVida con el asunto «Aviso Ingreso Reclamo». Nos acusaba de no haber pagado las cotizaciones previsionales de varios trabajadores, mencionaba intereses acumulados y cerraba con una advertencia de cobranza judicial. Para ver el detalle del supuesto expediente había que hacer clic en un enlace.
Era una estafa, pero el correo no era falso: lo envió el sistema de ProVida, desde su propio dominio. Los estafadores no necesitaron hacerse pasar por la AFP: el análisis del correo apunta a un abuso del formulario de reclamos que la AFP tiene abierto al público.
Si tu empresa tiene un formulario web público que responde automáticamente por correo e incluye en esa respuesta lo que escribió el solicitante, puede pasarte lo mismo.
El correo que recibimos
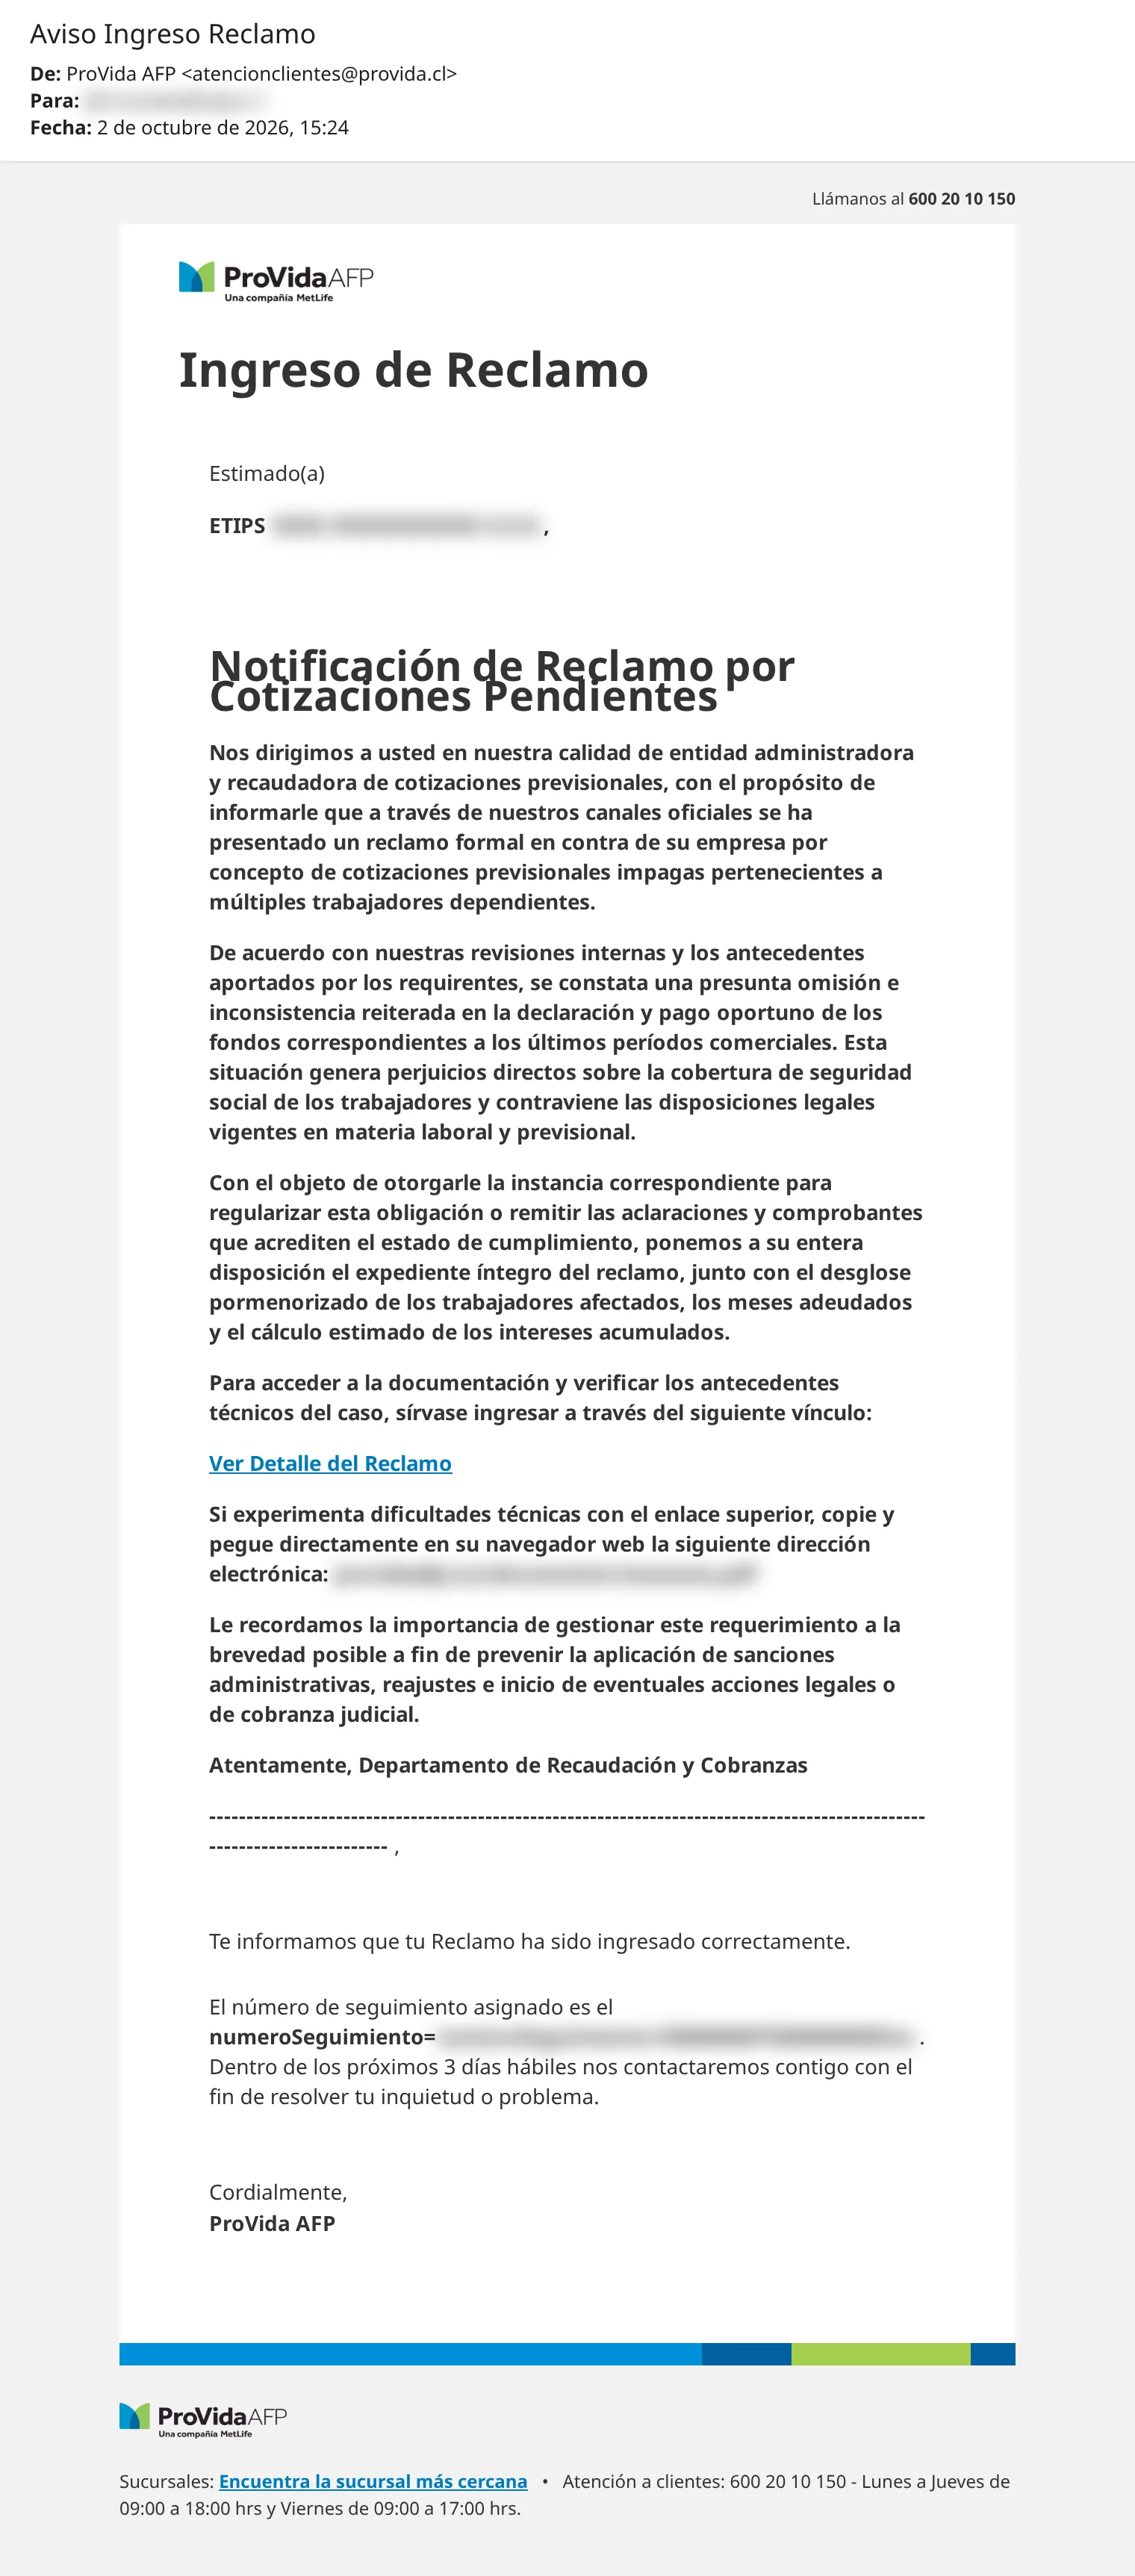
A primera vista no hay nada que desentone. El remitente es atencionclientes@provida.cl, el logo es el de ProVida, el teléfono de atención es el real y el pie de página enlaza a la red de sucursales. El texto está bien escrito, usa el vocabulario de una carta de cobranza y apela a algo que cualquier empleador toma en serio: las cotizaciones de sus trabajadores.
El enlace «Ver Detalle del Reclamo» no lleva a provida.cl. Lleva a un dominio que imita el nombre de la AFP con la terminación .icu, a un archivo que se presenta como PDF. No lo abrimos. Consultamos el registro público del dominio sin visitarlo: se creó el 1 de octubre, un día antes de que nos llegara el correo, y cuando lo revisamos el 10 de octubre ya estaba suspendido.
Por qué pasó las verificaciones del correo
Los servicios de correo como Gmail u Outlook revisan tres cosas para decidir si un mensaje viene de quien dice venir. Comprueban que el servidor que lo envió está autorizado por el dominio (SPF), que el mensaje lleva una firma digital de ese dominio y no fue alterado en el camino (DKIM), y que ambas cosas coinciden con la dirección que ve el destinatario (DMARC). Si fallan, el correo puede terminar en spam o ser rechazado, según cómo lo haya configurado el dominio.
Este correo pasó las tres. Salió de los servidores de MetLife, la empresa dueña de ProVida, firmado con la clave de provida.cl. Eso confirma quién lo envió, pero no dice nada de lo que contiene: autenticar al remitente no garantiza que el contenido sea seguro. Otros controles, como el análisis de enlaces que hacen algunos filtros, sí pueden detectar un mensaje así o su enlace.
Casi todas las recomendaciones que circulan («revisa el remitente», «desconfía si el dominio es raro») suponen que el estafador suplanta a alguien. Con este correo, revisar el remitente no habría bastado.
Cómo un formulario de reclamos se convierte en un canal de phishing
ProVida, como muchas empresas, tiene un formulario web para ingresar reclamos. Cuando alguien lo completa, el sistema envía un correo de confirmación a la dirección indicada: «Estimado(a) [nombre], te informamos que tu reclamo ha sido ingresado correctamente».
El problema aparece cuando ese correo incluye, tal cual, lo que la persona escribió en el formulario. Si el sistema no revisa ese contenido, nada impide escribir ahí una carta completa, con títulos, párrafos y enlaces, en lugar de un nombre. Basta con poner como dirección de contacto el correo de la víctima. El sistema arma la confirmación, mete la carta en el saludo y la envía con la firma de la empresa.
No tenemos acceso a los sistemas de ProVida, así que no podemos confirmar el detalle, pero el análisis del correo apunta a un abuso de este tipo. En la captura se nota la costura: toda la «Notificación de Reclamo por Cotizaciones Pendientes» está dentro del saludo, después de «Estimado(a)». La línea de guiones del final empuja hacia abajo el texto real de la plantilla, que sigue ahí: «Te informamos que tu Reclamo ha sido ingresado correctamente».
Elegir a la víctima tampoco es difícil: la razón social y el correo de una empresa suelen ser públicos.
Tu formulario tiene el mismo riesgo
No es un problema exclusivo de las AFP ni de los formularios de reclamos. El riesgo aparece cuando un sistema cumple dos condiciones: envía correos a una dirección que nadie verificó, y ese correo incluye contenido escrito por quien llenó el formulario. Una respuesta automática con texto fijo, que no repite nada de lo ingresado, no tiene el mismo riesgo.
Esas dos condiciones aparecen en lugares muy comunes. Los formularios de contacto con la opción «enviarme una copia» le mandan al remitente su propio mensaje, y el remitente puede ser cualquiera. Los registros de cuenta saludan por el nombre en el correo de bienvenida. Los cotizadores, las solicitudes de reserva y las inscripciones a eventos o newsletters suelen confirmar con un resumen de los datos ingresados. En todos los casos, quien controla el texto y el correo de destino puede usar el sistema de la empresa como si fuera propio.
El daño no se queda en el destinatario. Si tu dominio empieza a enviar phishing, los proveedores de correo pueden bajar su reputación, y entonces tus correos legítimos (facturas o recuperación de contraseñas) empiezan a caer en spam, y el nombre que aparece en la estafa es el de tu empresa.
Cómo cerrarlo
Trata lo ingresado como texto plano
Si el correo de confirmación es HTML, el contenido ingresado por el usuario tiene que escaparse antes de insertarse, de modo que una etiqueta <a> se muestre como texto y nunca como enlace. La mayoría de los lenguajes y motores de plantillas tienen una función para esto; el problema suele estar en las plantillas de correo armadas a mano, que nadie revisa con el mismo cuidado que el sitio.
Quita etiquetas y enlaces del mensaje
Escapar el HTML no resuelve todo. Una dirección escrita como texto simple, sin etiquetas, igual llega en la copia, y la mayoría de los clientes de correo, como Gmail u Outlook, la convierten por su cuenta en un enlace en el que se puede hacer clic. Por eso conviene revisar el mensaje del solicitante y quitarle las etiquetas y los enlaces a sitios externos antes de incluirlo en cualquier correo. Si el formulario realmente necesita recibir enlaces, como uno de soporte donde el cliente pega la dirección de la página que falla, el enlace puede llegarle a tu equipo, pero no hace falta devolvérselo al solicitante en la confirmación.
No repitas lo que escribió el solicitante
¿La confirmación necesita repetir algo? Un «Recibimos tu reclamo, número 12345» cumple la misma función que un saludo personalizado y no le deja espacio al atacante. Si el nombre tiene que aparecer, ayuda limitar su largo y los caracteres permitidos: un nombre real no necesita 2.000 caracteres ni signos < y >.
Limita el volumen
Un captcha o un límite de envíos por dirección y por IP no impiden un caso aislado, pero sí que alguien use el formulario para enviar miles de correos. Revisar de vez en cuando los formularios recibidos, buscando enlaces o HTML donde debería haber un nombre, permite detectar el abuso antes de que lo reporte un tercero.
Publica un contacto de seguridad
Publicar un contacto de seguridad ayuda a que quien detecte el problema pueda avisarte. Existe un estándar para eso, el archivo security.txt, que indica a quién escribir. Cuando quisimos avisarle a ProVida, no encontramos ese canal.
Si eres tú quien recibe el correo
Estas señales sirven para cualquier correo, aunque el remitente sea auténtico. Las cuatro primeras aparecieron en este caso:
- El enlace lleva a otro dominio. Antes de hacer clic, pasa el cursor sobre el enlace (o mantenlo presionado en el teléfono) y mira la dirección real.
- El contenido no encaja con el tipo de correo. Una confirmación automática que de pronto trae una carta de cobranza, o que confirma un trámite que nunca hiciste.
- La urgencia y las amenazas. Sanciones, intereses y cobranza judicial en el mismo correo que pide hacer clic de inmediato.
- Un documento importante detrás de un enlace. Una institución seria no suele enviar documentos de cobranza alojados en un sitio externo: lo normal es que los veas dentro de su sitio oficial.
- Te piden datos personales o tu usuario y clave. Normalmente eso no se hace por correo.
Si tienes dudas, no uses ningún dato del correo para verificarlo. Entra al sitio de la institución escribiendo tú la dirección, o llama al número que aparece en su sitio oficial. En el caso de las cotizaciones, puedes revisar en Previred o en el sitio de la AFP si hay algo pendiente.
En este artículo no publicamos el enlace ni los detalles técnicos que permitirían repetir el abuso: mientras el formulario no se corrija, cualquiera podría usarlo de nuevo. Tampoco buscamos acusar a ProVida de malas prácticas. Contamos el caso para que las personas tengan cuidado con los correos que reciben y, sobre todo, para que las empresas adopten buenas prácticas frente a situaciones que podrían poner en riesgo su marca sin saberlo.